 English
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Controles y evidencia dispersos
Las medidas de seguridad están en un documento, los riesgos en otra hoja y las pruebas en correos. Reunirlo para una revisión o una auditoría se convierte en una carrera contra el reloj.
Módulo para Odoo 17 · 18 · 19
Un espacio de evidencias alineado con la Directiva (UE) 2022/2555 para entidades esenciales e importantes: perfil de aplicabilidad, controles del art. 21.2, registro de riesgos, incidentes con hitos de notificación, proveedores, formación, revisiones de dirección y paquetes de auditoría. 49 € pago único (OPL-1), Odoo 17, 18 y 19.

Capturas reales de cada pantalla, con lo que hace cada una.
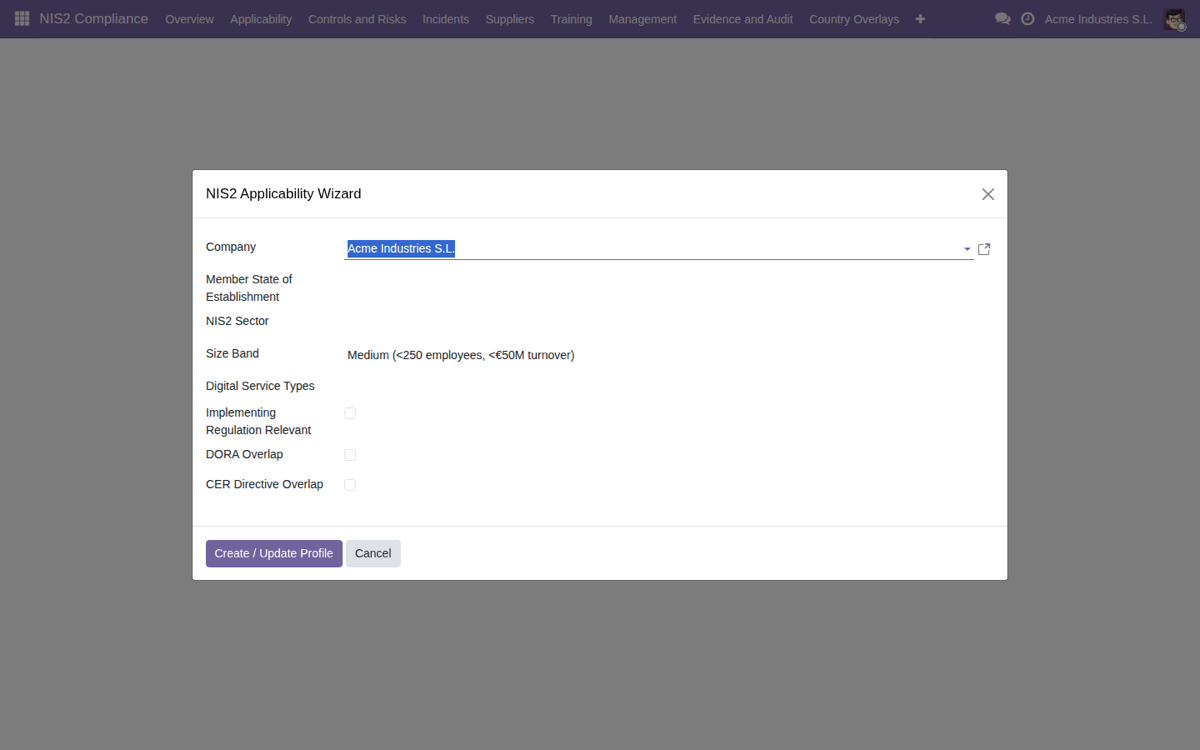
Asistente guiado que determina el alcance NIS2 por entidad: sector, tamano, DORA/CER y crea el perfil.
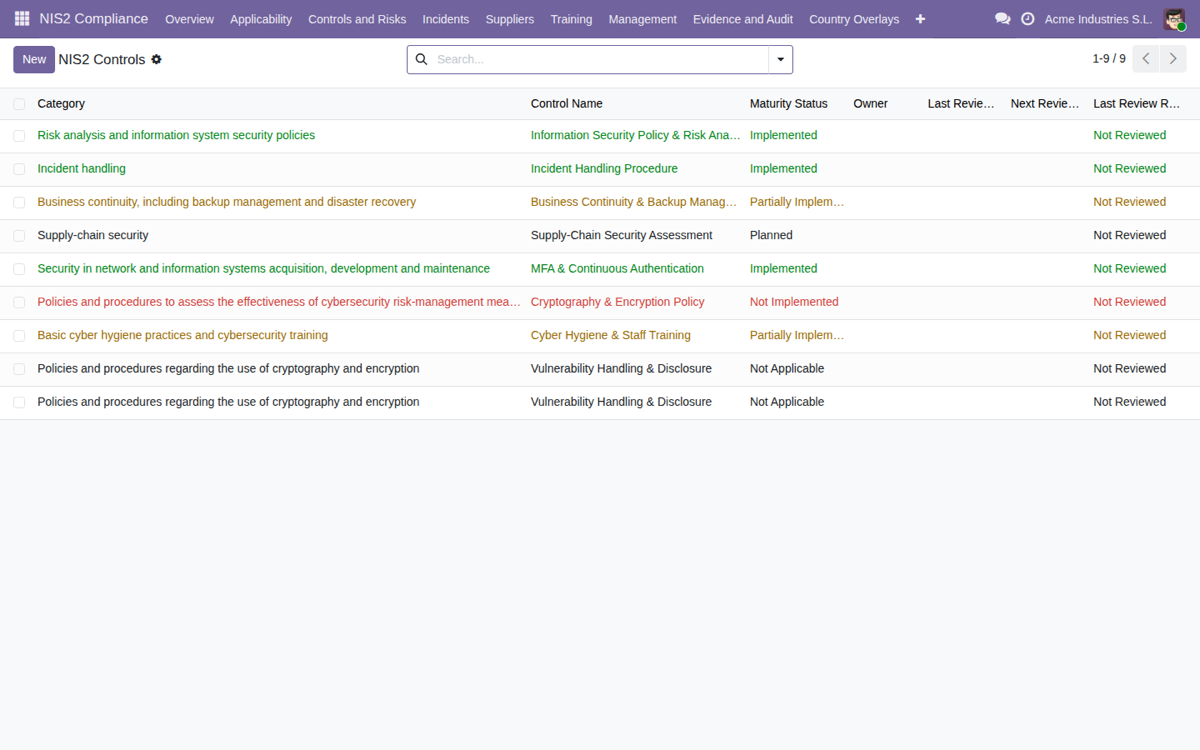
Mapea las medidas del art. 21(2) con estado de madurez, responsable y revision para demostrar cobertura.
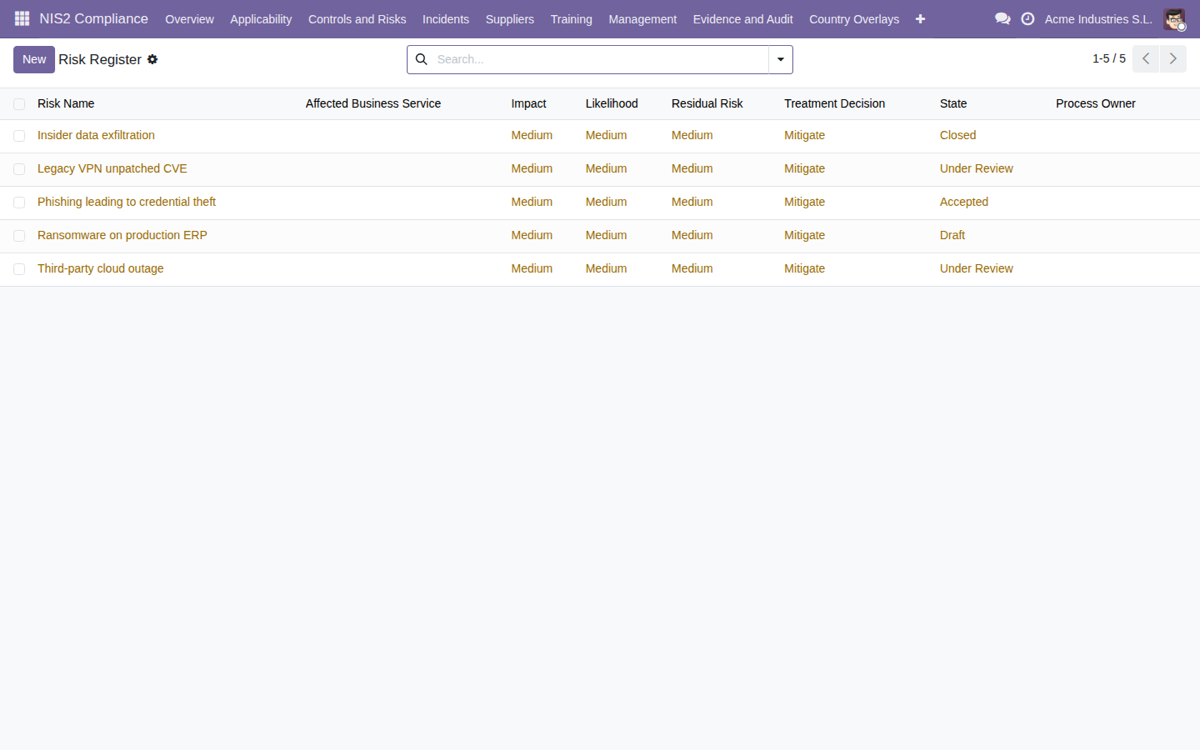
Riesgos de ciberseguridad con probabilidad, impacto, riesgo residual y estados, vinculados a sus controles.
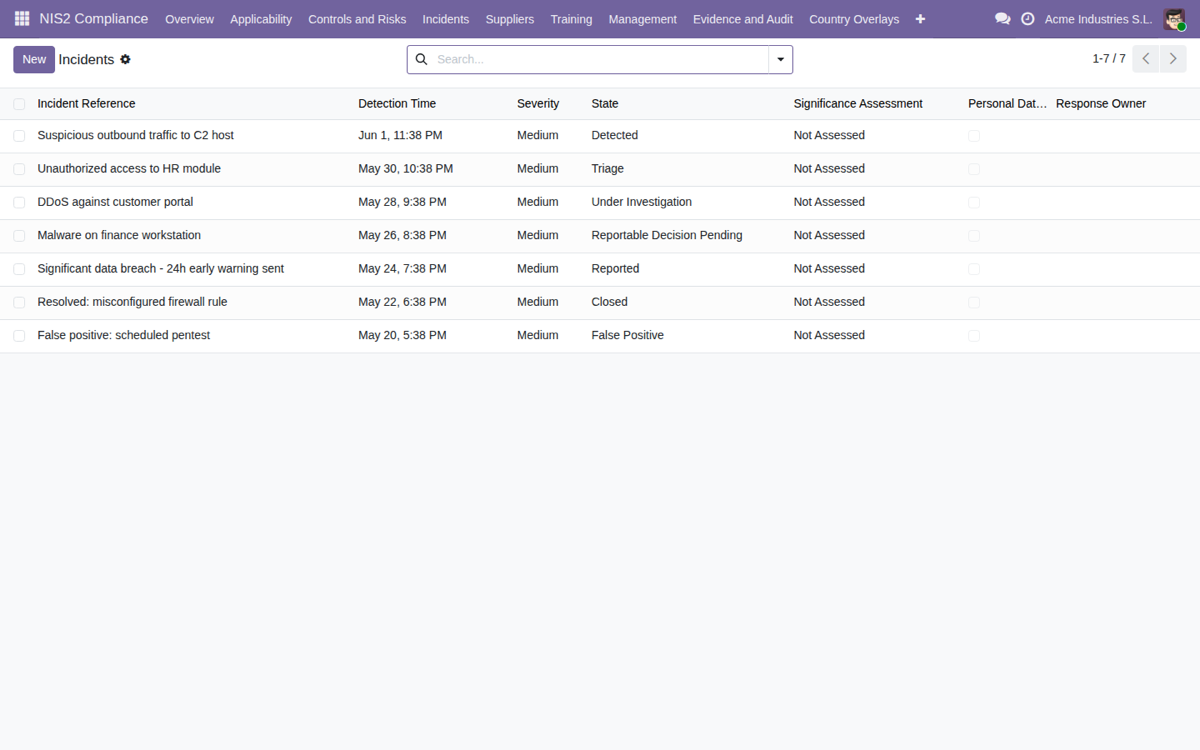
Flujo de incidentes alineado a los hitos del art. 23 (alerta temprana, notificacion, informe final).
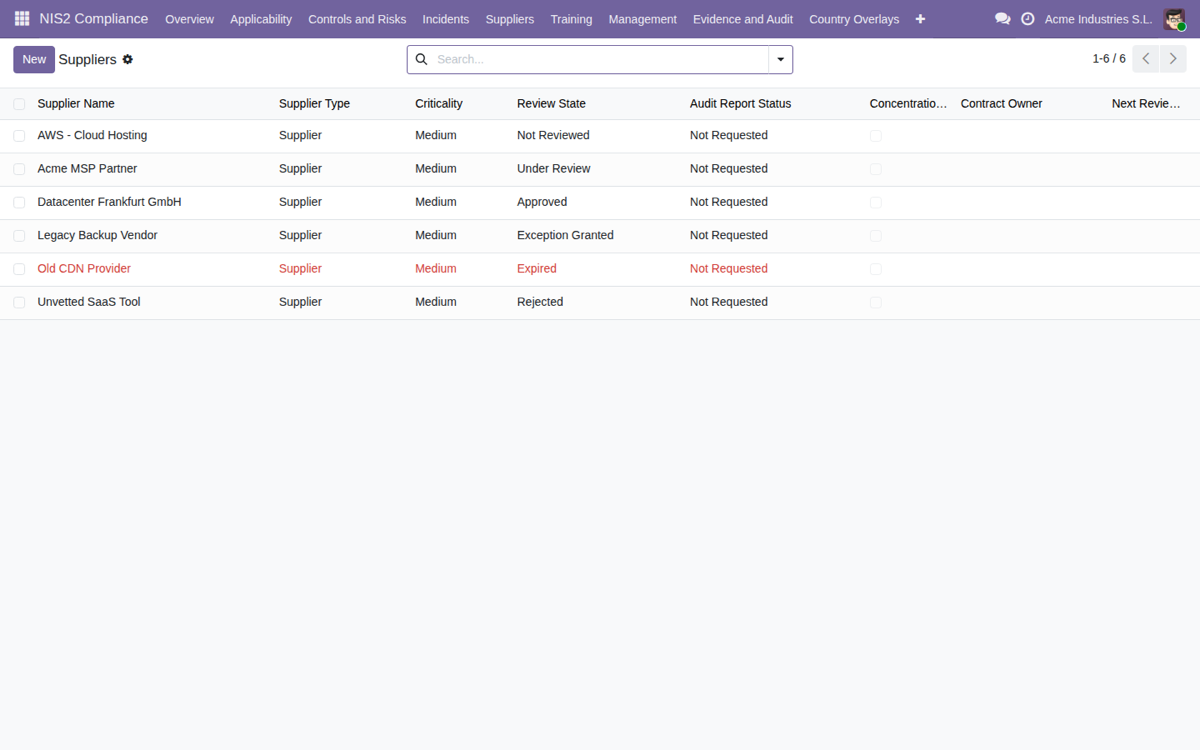
Revisiones de proveedores y dependencias TIC con criticidad y estados para el art. 21(2)(d).
Prueba el módulo NIS2 dentro de un Odoo 19 real, sin registro. Usuario demo / flexigodemo.
Disponible en el App Store para: Odoo 17 · Odoo 18 · Odoo 19
NIS2 no pide papeles bonitos: pide poder demostrar que gestionas el riesgo, que reaccionas ante un incidente, que controlas a tus proveedores y que la dirección está al tanto. Sin un sistema, esa evidencia vive repartida y nadie la encuentra cuando hace falta.
Las medidas de seguridad están en un documento, los riesgos en otra hoja y las pruebas en correos. Reunirlo para una revisión o una auditoría se convierte en una carrera contra el reloj.
NIS2 exige notificar incidentes significativos en plazos cortos. Sin un flujo definido, es fácil que un incidente se gestione por chat y quede sin registro, sin responsable y sin la evidencia que toca conservar.
La directiva responsabiliza a la dirección y obliga a vigilar la cadena de suministro. Si esa supervisión no está documentada en ningún sitio, no puedes demostrar que se hace.
No certifica por ti ni te declara conforme. Te da la estructura que un auditor reconoce: perfiles de aplicabilidad por entidad, controles del artículo 21(2), riesgos, incidentes alineados al artículo 23, proveedores y un evidence vault, todo dentro de tu Odoo.
Documenta el alcance NIS2 de cada entidad: sector, banda de tamaño, candidatura a esencial o importante y flags de solape con DORA y CER, con un asistente guiado.
Mapea tus medidas a las categorías que lista NIS2 — análisis de riesgos, continuidad de negocio, seguridad de la cadena de suministro — con responsable, evidencia, cadencia de revisión y madurez.
Riesgos con probabilidad, impacto y aceptación del riesgo residual, en estados de borrador a cerrado y vinculados a los controles que los tratan.
Flujo de detección, triaje y decisión de incidente significativo, alineado a la alerta temprana, la notificación y el informe final del artículo 23 — sin auto-envío a ninguna autoridad.
Revisiones de ciberseguridad de proveedores y criticidad de dependencias, con estados de no revisado a expirado, para la seguridad de la cadena de suministro del artículo 21(2)(d).
Aprobación y supervisión de la dirección según el artículo 20, evidence vault de políticas y pruebas, registro de formación y generación de board packs, audit packs y cronologías de incidente.
Míralo funcionando: hay vídeo walkthrough del producto en español, inglés y alemán en la ficha del App Store. Ver el vídeo
FlexigoTech es Flexibles y Accesorios Gobe, S.L., desde Barcelona. El desarrollo lo lleva un único desarrollador, así que cuando preguntas algo de NIS2 o del flujo de incidentes hablas directamente con quien ha escrito el código, no con un comercial ni con un soporte de primer nivel que reenvía tickets.
Es un módulo nativo de Odoo 17, 18 y 19: 49 € una sola vez, código fuente incluido, sin plataforma externa que mantener ni cuota de SaaS adicional. No inventamos reseñas ni certificaciones: el toolkit organiza la gobernanza, los riesgos, los incidentes y la supervisión de proveedores con su evidencia. No emite homologaciones oficiales ni sustituye al asesoramiento legal o a una auditoría, y eso te lo decimos antes de instalarlo, no después.
NIS2 rara vez va solo. Suele aparecer junto a la necesidad de ordenar la privacidad, el canal de denuncias y el cumplimiento dentro de un único Odoo.
NIS2 es la directiva de la UE sobre ciberseguridad que amplía las obligaciones de gestión de riesgos, notificación de incidentes y responsabilidad de la dirección a más sectores: energía, transporte, salud, fabricación, infraestructura digital, proveedores de servicios gestionados y la administración pública, entre otros. Afecta a entidades esenciales e importantes, no solo a grandes operadores críticos.
No. El toolkit organiza dentro de Odoo la gobernanza, el registro de riesgos, la preparación de incidentes, la supervisión de proveedores y la responsabilidad de la dirección que exige NIS2. No emite certificaciones ni homologaciones oficiales, y no sustituye al asesoramiento legal ni a una auditoría. La decisión de cumplimiento y su evidencia siguen siendo de tu organización.
Para CISOs, responsables de seguridad y equipos de cumplimiento que ya trabajan en Odoo y necesitan centralizar controles, riesgos, incidentes y proveedores en un único sistema, en lugar de mantener hojas de cálculo sueltas y correos dispersos.
Sí. Tenemos una demo en vivo, un Odoo 19 real con el módulo NIS2 instalado y sin registro (usuario demo, contraseña flexigodemo), donde puedes recorrer la gobernanza, el registro de riesgos, el flujo de incidentes y la supervisión de proveedores. Cuando lo tengas claro, lo instalas desde la Odoo App Store; y si lo necesitas, te ayudamos a configurarlo y a dejar el primer registro de riesgos en marcha.
Deja la gobernanza, los riesgos, los incidentes y los proveedores dentro de Odoo, con la evidencia en su sitio. Cuéntanos tu sector y te decimos sin rodeos si el toolkit te encaja.