 English
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Módulo para Odoo 17 · 18 · 19
2FA y SSO para Odoo Community: SAML, OpenID Connect, MFA con passkeys, SCIM y auditoría de accesos
Autenticación de nivel empresarial sin licencia Enterprise: inicio de sesión único con Azure AD, Okta, Google Workspace, ADFS o Keycloak, segundo factor TOTP o FIDO2 con políticas por empresa y grupo, aprovisionamiento SCIM 2.0 y un registro de eventos que sirve de evidencia para NIS2, PCI-DSS e ISO 27001.

Qué hace
- SAML 2.0 y OpenID ConnectProveedor de servicio SAML 2.0 y cliente OIDC con flujo de código, PKCE, discovery, nonce y state; varias conexiones de IdP con mapeo de atributos y grupos.
- MFA con TOTP y FIDO2 (passkeys)Inscripción, códigos de recuperación, passkeys y revocación por el administrador.
- Políticas MFA por empresa, IdP y grupoPeriodos de gracia, exenciones temporales y tokens de emergencia de un solo uso con rastro de auditoría de alta severidad.
- Aprovisionamiento SCIM 2.0Alta, actualización, suspensión y baja de usuarios desde el proveedor de identidad, con registro de cada operación.
- Auditoría y sesiones activasRegistro de inicios de sesión con método, usuario, IP y motivo de fallo, retención y anonimización, y supervisión de sesiones activas.
- Informe de cobertura MFAEvidencia lista para paquetes de cumplimiento NIS2, PCI-DSS e ISO 27001.
Así funciona el módulo
Capturas reales de cada pantalla, con lo que hace cada una.
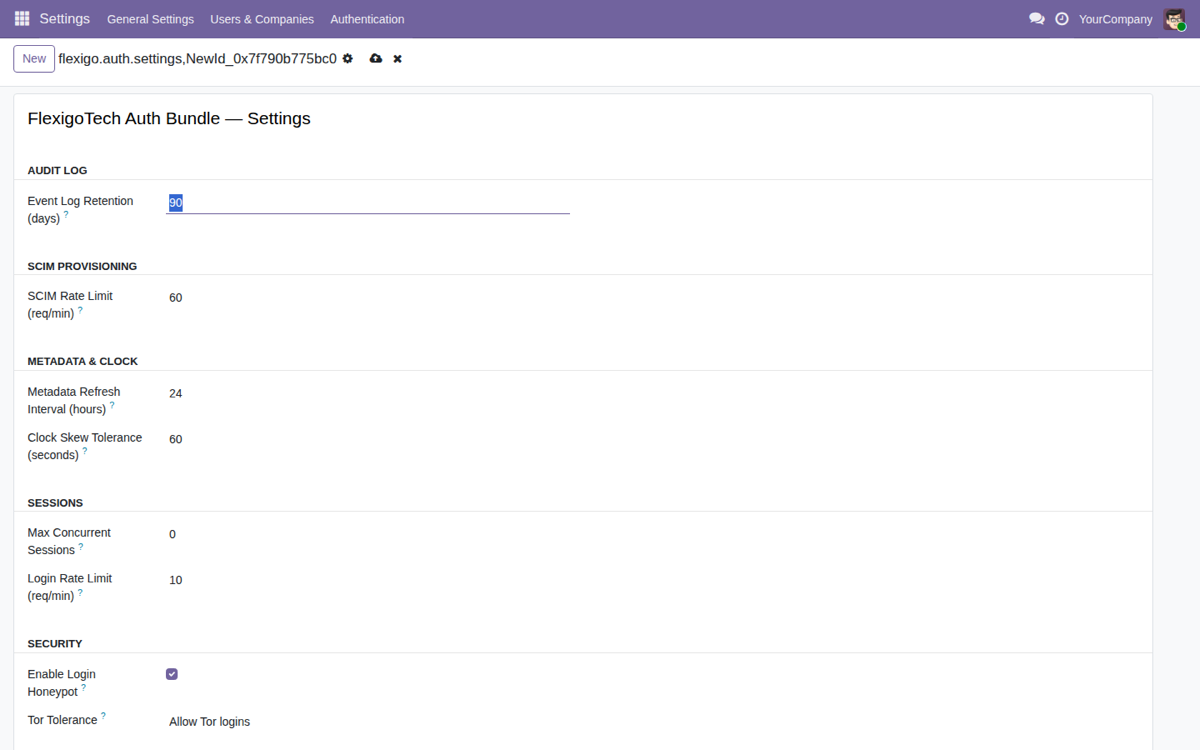
Ajustes de autenticacion
Panel unico para configurar retencion de auditoria, SCIM, sesiones y seguridad de todo el bundle.
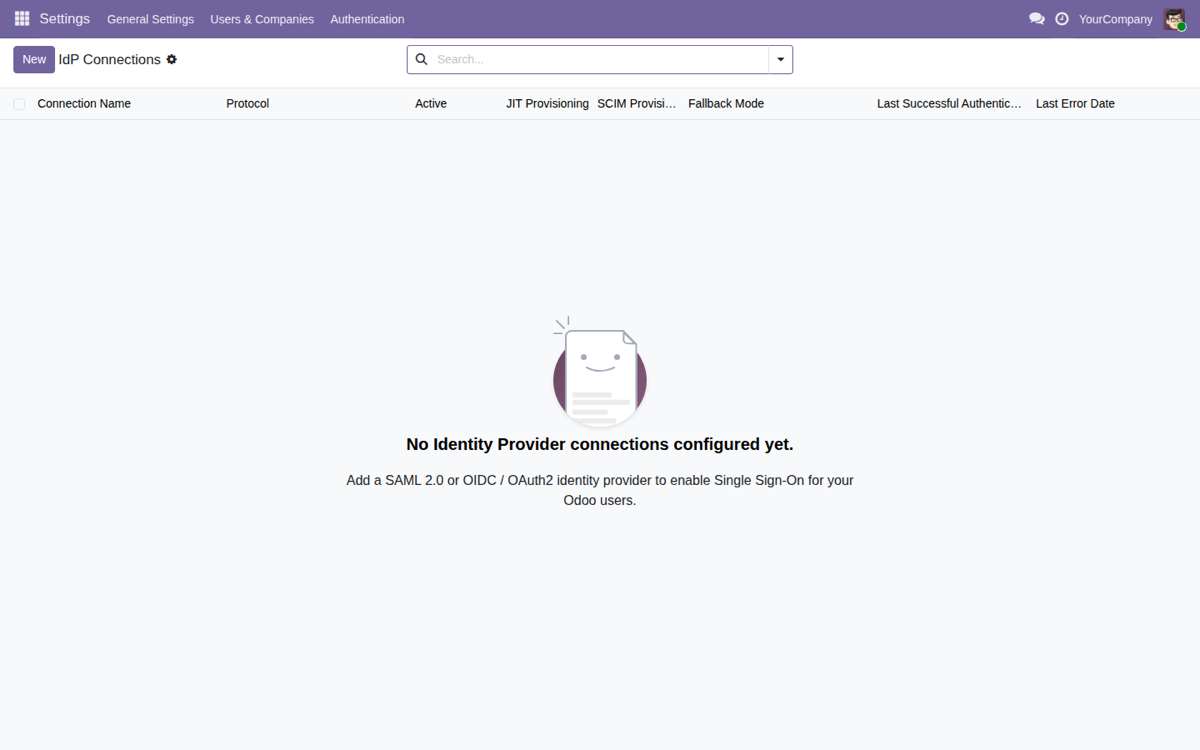
Conexiones de IdP
Lista de proveedores de identidad con protocolo, JIT, SCIM y modo de respaldo por conexion.
Politicas MFA
Define el segundo factor (TOTP, FIDO2) con periodo de gracia para evidenciar NIS2 y PCI-DSS.
Registro de eventos
Auditoria de logins con metodo, usuario, IP, severidad y motivo de fallo para revisiones.
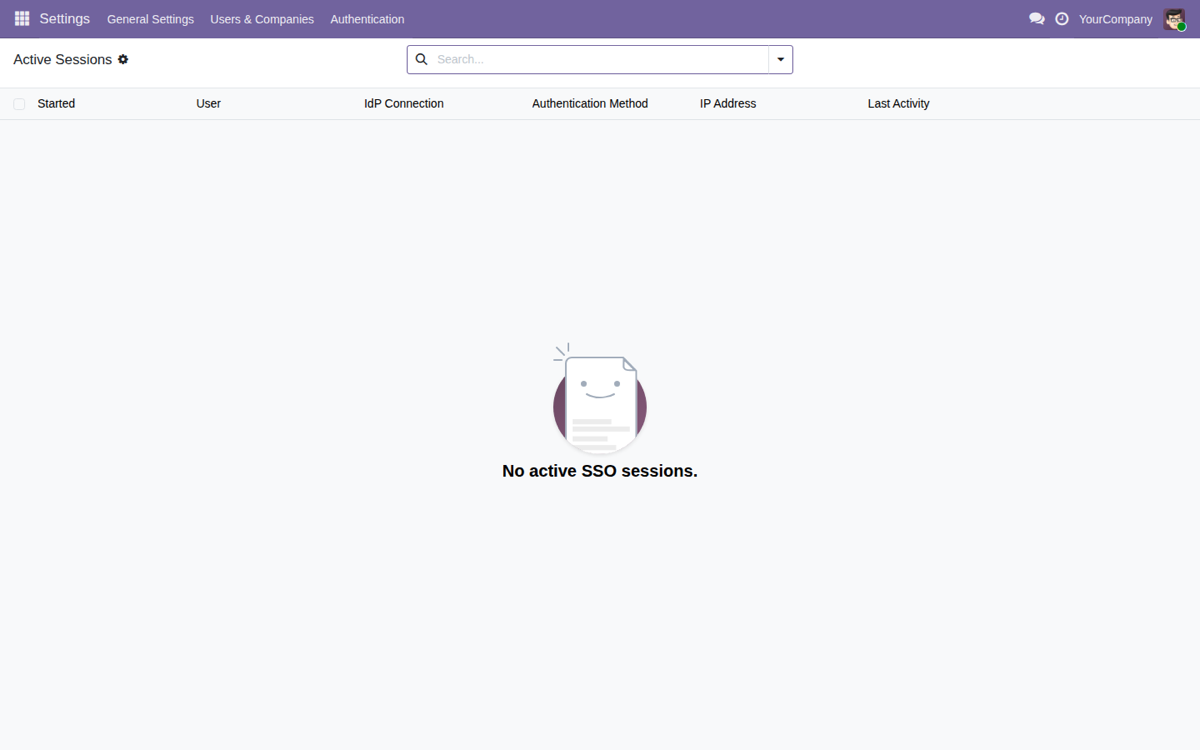
Sesiones activas
Inventario de sesiones SSO con usuario, IdP, metodo, IP y actividad para revisar y revocar.
El problema: huecos de autenticación en Odoo Community
Muchos equipos de Odoo Community trabajan con datos críticos usando contraseñas locales, altas y bajas manuales, cobertura de segundo factor irregular y poca evidencia de autenticación para las revisiones de seguridad.
Desincronización de identidades
Un usuario desactivado en tu proveedor de identidad puede seguir activo en Odoo cuando el aprovisionamiento es manual o se retrasa.
Sin evidencia de MFA
Los equipos de seguridad necesitan pruebas claras de que el MFA está aplicado para auditorías internas y marcos como NIS2, PCI-DSS o ISO 27001.
Stack de login fragmentado
Tener SSO, MFA, sesiones y aprovisionamiento en herramientas separadas complica la configuración y deja el rastro de auditoría incompleto.
Qué hace el módulo
Un solo bundle que reúne la capa de autenticación completa dentro de Odoo, con cada pieza gobernada desde el propio backend.
Service provider SAML 2.0
Conecta Odoo con Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak y otros IdP empresariales compatibles con SAML 2.0.
Relying party OpenID Connect
Login moderno con flujo authorization-code, PKCE, discovery y validación de nonce y state para federación de identidad basada en tokens.
Capa de políticas MFA
Exige TOTP o passkeys FIDO2 por empresa, grupo o proveedor de identidad, con periodo de gracia y tipos de factor aceptados configurables.
Aprovisionamiento SCIM 2.0
Registra las operaciones de ciclo de vida (alta, actualización, reemplazo, desactivación, reactivación) que empuja el IdP, con origen, usuario y estado.
Auditoría y sesiones activas
Rastro append-only de eventos de autenticación (método, usuario, IdP, resultado, severidad, IP y motivo de fallo) e inventario de sesiones que puedes revisar y revocar.
Informes de cobertura MFA
Genera registros de cobertura de MFA que sirven como evidencia para NIS2, PCI-DSS, GDPR Artículo 32 e ISO 27001.
Proveedores de identidad compatibles
SAML 2.0 y OIDC con soporte de MFA y aprovisionamiento SCIM contra Entra ID (antes Azure AD).
Conexión estándar SAML 2.0 / OpenID Connect con aprovisionamiento SCIM de usuarios.
SSO vía SAML 2.0 / OIDC para que tu equipo entre en Odoo con su cuenta de Google.
Cualquier IdP compatible con SAML 2.0 u OpenID Connect encaja con el service provider y el relying party del bundle.
Requisitos e instalación honesta
Está pensado para instalarse limpio en cualquier host de Odoo. Ten en cuenta estos puntos antes de desplegarlo.
Versiones de Odoo
Compatible con Odoo 17.0, 18.0 y 19.0 (Community y Enterprise), usando los módulos base, web y mail estándar.
Librerías Python opcionales
Las funciones SAML, OIDC, TOTP y FIDO2 usan dependencias opcionales protegidas (guarded), de modo que el módulo instala limpio aunque no estén todas presentes; instala las que necesites según los protocolos que actives.
39 € pago único, código fuente incluido
Pago único de 39 € con licencia OPL-1: código fuente incluido, 12 meses de actualizaciones y soporte directo. Cómpralo en esta página o en el App Store de Odoo y despliégalo en tu Odoo Community.
Ver en el App Store de OdooPreguntas frecuentes
¿Sustituye a mi proveedor de identidad?
No. No es un IdP: conecta Odoo a proveedores como Azure Entra ID, Okta, Google Workspace, ADFS o Keycloak. La gestión de identidades sigue en tu IdP; el módulo aplica SSO, MFA y aprovisionamiento dentro de Odoo.
¿Soporta SAML y OpenID Connect a la vez?
Sí. Incluye flujos de service provider SAML 2.0 y de relying party OpenID Connect, y puedes tener varias federaciones activas al mismo tiempo con su modo de fallback por IdP (Allow All, SSO Only o Local Login Only).
¿Cómo funciona la aplicación del MFA?
Configuras políticas de MFA por empresa, IdP o grupo, con periodo de gracia y tipos de factor aceptados (TOTP y passkeys FIDO2). Los informes de cobertura te dan la evidencia de que el segundo factor está aplicado.
¿Garantiza el cumplimiento normativo?
No. Ningún software por sí solo garantiza el cumplimiento. El módulo aporta controles de autenticación y evidencia (logs, sesiones, cobertura MFA) que pueden apoyar programas de NIS2, PCI-DSS, GDPR Artículo 32 e ISO 27001.